IP-камера — это не просто «глазок» для видеонаблюдения. Это полноценный компьютер, подключённый к интернету. И как любой компьютер, он может быть взломан. В 2026 году проблема защиты IP-камер стала особенно острой: за 35 дней хакеры скомпрометировали более 14 500 камер Dahua, преимущественно в России и странах СНГ.
В этом руководстве мы разберём, как хакеры взламывают камеры, как понять, что ваша система уже скомпрометирована, и, самое главное, как построить многоуровневую защиту, которая сделает вашу систему максимально сложной для взлома.
Почему IP‑камеры — лёгкая цель для хакеров
IP-камера работает по тем же принципам, что и любой сетевой компьютер: у неё есть IP-адрес, операционная система, сетевые порты и, зачастую, доступ в интернет. Это делает её уязвимой для атак.
Масштаб угрозы: цифры, которые нельзя игнорировать
13,6 миллиарда IoT-атак зафиксировано с января по октябрь 2025 года. 4,6 миллиарда попыток эксплуатации уязвимостей. IP-камеры составляют 8,6% всех атак на IoT-устройства — это третье место после стриминговых устройств и Smart TV.
Среднее домохозяйство с 22 подключёнными устройствами подвергается 29 попыткам взлома в день — рост с 10 атак в день в 2024 году.
Операция CameraSwarm (июнь-июль 2026): хакеры скомпрометировали 14 530 IP-камер Dahua за 35 дней, используя три метода атаки параллельно: брутфорс паролей, эксплуатацию уязвимостей CVE-2021-33044 и CVE-2021-33045, а также атаки через P2P-реле с использованием только серийных номеров камер.
Особенно тревожный факт: 89,4% активных серийных номеров в ходе этой кампании открывали канал доступа без какой-либо аутентификации. Бэкдор-аккаунт, установленный через уязвимости, сохранялся даже после смены пароля и, на большинстве версий прошивки, после сброса к заводским настройкам.
Insecam: сайт, созданный в 2014 году для демонстрации проблемы незащищённых камер, за всё время опубликовал более 560 000 уникальных камер. По состоянию на 2025 год доступно более 2 000 активных камер в реальном времени. В среднем на сайте появлялось 215 новых камер в день.
Основные векторы атак
- Брутфорс и использование заводских паролей — самый распространённый метод. В ходе CameraSwarm через брутфорс по порту 37777 были скомпрометированы устройства на 12 324 уникальных IP-адресах.
- Эксплуатация известных уязвимостей — одна уязвимость в камерах Hikvision стала причиной 67 миллионов попыток атак в Великобритании за 2025 год. Уязвимости CVE-2021-33044 и CVE-2021-33045 в камерах Dahua имеют CVSS-оценку 9.8 (критический уровень) и включены в каталог CISA Known Exploited Vulnerabilities.
- Атаки через облачные сервисы и P2P — использование серийных номеров и SDK-учётных данных для доступа к камерам за NAT.
- Атаки через мобильные приложения — скомпрометированное приложение или телефон становятся точкой входа в систему видеонаблюдения.
Реальные последствия взлома
Цена ошибки:
- Потеря приватности — камеры в спальнях, детских комнатах, офисах становятся доступны посторонним.
- Использование камеры как точки входа в домашнюю или корпоративную сеть.
- Включение камеры в ботнет для DDoS-атак — как в случае с ботнетом Corona, заражавшим AVTECH-камеры через 5-летнюю уязвимость.
- Шантаж и вымогательство — взломанные камеры в чувствительных зонах.
- Репутационные и финансовые потери для бизнеса.
Как понять, что вашу камеру уже взломали
Взлом не всегда очевиден. Хакеры часто действуют скрытно, чтобы сохранить доступ как можно дольше. Вот 7 признаков, на которые стоит обратить внимание:
- Необычные звуки или движение — камера поворачивается или издает звуки без вашей команды.
- Изменение настроек — пароль, имя пользователя или другие параметры изменились без вашего ведома.
- Необычный сетевой трафик — камера отправляет данные на неизвестные IP-адреса (можно проверить через роутер).
- Индикатор активности — светодиод камеры мигает, когда никто не должен просматривать видео.
- Неизвестные устройства в списке подключённых — в приложении или веб-интерфейсе появились незнакомые сессии.
- Замедление работы — камера или вся сеть работают медленнее обычного (возможно, камера используется для DDoS-атак).
- Необычные записи в логах — если камера поддерживает логирование, проверьте логи на наличие подозрительных входов.
Что делать при подозрении на взлом:
- Немедленно отключите камеру от сети.
- Смените все пароли — от камеры, роутера, облачного аккаунта.
- Проверьте наличие незнакомых учётных записей в интерфейсе камеры (в CameraSwarm это был аккаунт
p2pwn / p2password). - Обновите прошивку до последней версии.
- Если подозрения подтвердились — выполните план восстановления (см. ниже).
Выбор камеры: на что обратить внимание с точки зрения безопасности
Не все камеры одинаково защищены. При выборе оборудования обратите внимание на следующие критерии:
1. Криптография и шифрование
Камера должна поддерживать HTTPS/SSL для зашифрованного доступа к веб-интерфейсу и WPA2/WPA3-AES для Wi-Fi-подключений. Без шифрования весь видеопоток и учётные данные передаются в открытом виде.
2. Поддержка обновлений прошивки
Избегайте камер, которые сняты с производства (End-of-Life). Например, AVTECH AVM1203, снятые с производства в 2019 году, имеют критическую уязвимость CVE-2024-7029, для которой никогда не будет выпущен патч. Убедитесь, что производитель регулярно выпускает обновления прошивки.
3. Жёстко зашитые учётные данные
Некоторые камеры поставляются с жёстко зашитыми в прошивке учётными данными. Например, уязвимость CVE-2025-65857 в камерах Xiongmai XM530 и CVE-2025-70962 в камерах ZOSI C519M раскрывают RTSP-URI с жёстко зашитыми учётными данными, позволяя получить несанкционированный доступ к видеопотоку.
4. Двухфакторная аутентификация (2FA)
Поддержка 2FA значительно усложняет доступ злоумышленникам даже при компрометации пароля.
5. Возможность отключить UPnP и P2P
UPnP и P2P создают дополнительные точки входа для хакеров. Камера должна позволять отключать эти функции.
Совет: перед покупкой проверьте, есть ли у модели известные уязвимости в базах CVE и NVD. Изучите, как производитель реагирует на обнаруженные уязвимости — выпускает ли патчи и в какие сроки.
Облачное или локальное хранение: сравнение по безопасности
Выбор между облачным и локальным хранением — ключевое решение, влияющее на безопасность системы. Тарифы, функции и ограничения российских платформ подробно сопоставлены в материале «Облачное видеонаблюдение 2026».
| Критерий | Облачное хранение | Локальное хранение (NVR/DVR) |
|---|---|---|
| Контроль над данными | ✕ Данные хранятся на серверах провайдера | ✓ Полный контроль — данные только у вас |
| Риск утечки | ✕ Высокий — утечка на стороне провайдера или через API | ✓ Низкий — данные не покидают вашу сеть |
| Доступ без авторизации | ✕ Возможен через уязвимости облачной платформы (как в CameraSwarm, где 89,4% серийных номеров открывали доступ без аутентификации) | ✓ Только через вашу сеть — контроль на вашей стороне |
| Зависимость от провайдера | ✕ Полная зависимость от политик безопасности и стабильности облачного сервиса | ✓ Независимость — вы управляете всем сами |
| Удобство удалённого доступа | ✓ Высокое — доступ из любой точки мира | ✓ Требует настройки VPN или безопасного проброса портов |
| Риск потери данных | ✓ Низкий — данные дублируются в облаке | ✕ Средний — требуется резервное копирование |
Важно: некоторые облачные провайдеры могут передавать данные третьим лицам или использовать их для аналитики. Внимательно изучайте условия использования и политику конфиденциальности.
Пошаговый план настройки безопасности IP‑камер
Шаг 1. Смена заводских учётных данных
Заводские логин и пароль — первое, что проверяют хакеры. В ходе операции CameraSwarm брутфорс паролей стал причиной компрометации тысяч камер.
Как сделать правильно:
- Пароль длиной не менее 14 символов.
- Комбинация заглавных и строчных букв, цифр, спецсимволов.
- Не используйте простые пароли вроде
admin123,password,qwerty. - Используйте менеджер паролей для генерации и хранения сложных паролей.
- Для каждой камеры — уникальный пароль.
Шаг 2. Изоляция камер в отдельный VLAN
VLAN (Virtual Local Area Network) позволяет изолировать камеры от остальных устройств в сети. Даже если камера будет взломана, злоумышленник не сможет получить доступ к другим устройствам.
Как настроить VLAN (общие шаги):
- Зайдите в настройки роутера (обычно
192.168.1.1или192.168.0.1). - Найдите раздел «Сеть» → «VLAN» или «IPTV/VLAN» (точное название зависит от модели).
- Создайте новый VLAN-сегмент для камер (например, VLAN 10 с подсетью
192.168.10.0/24). - Назначьте этому сегменту отдельные порты на роутере или коммутаторе.
- Настройте правила брандмауэра: разрешите доступ в интернет для камер (если нужно), но запретите доступ из VLAN камер в основную сеть.
- Для Wi-Fi-камер создайте отдельную SSID с привязкой к этому VLAN.
Если ваша модель роутера не поддерживает VLAN, рассмотрите возможность использования управляемого коммутатора или настройки гостевой сети с изоляцией.
Для продвинутых пользователей: настройте статические IP-адреса для камер в VLAN, чтобы упростить управление и мониторинг. Схему подключения и расчёт сетевой части дополняет руководство по установке и настройке PoE‑камер.
Шаг 3. Отключение UPnP и P2P
UPnP автоматически открывает порты на роутере, а P2P подключает камеру к облачным сервисам производителя — оба механизма создают дополнительные риски.
Как сделать:
- В настройках роутера отключите UPnP.
- В настройках камеры отключите P2P (часто называется «облачный доступ» или «EZView»).
- Вместо UPnP используйте ручной проброс портов с ограничением по IP-адресам.
- Для удалённого доступа используйте VPN — это безопаснее, чем открытые порты.
Шаг 4. Включение HTTPS/SSL
Без HTTPS все данные (включая пароли) передаются в открытом виде и могут быть перехвачены.
Как сделать:
- В настройках камеры или NVR найдите раздел безопасности.
- Включите HTTPS (иногда называется «SSL» или «TLS»).
- При первом включении система сгенерирует самоподписанный сертификат — это нормально.
- Для профессиональных систем рассмотрите использование сертификатов от доверенного центра сертификации.
Шаг 5. Настройка брандмауэра и белых списков IP
Ограничьте доступ к камерам только с доверенных IP-адресов.
Как сделать:
- В настройках роутера или камеры найдите раздел «Фильтрация IP-адресов» или «Белый список».
- Добавьте IP-адреса устройств, с которых должен быть доступ (ваш компьютер, телефон, NVR).
- Для всех остальных IP-адресов запретите доступ.
- Если у вас динамический IP, используйте DDNS для постоянного доступа.
Шаг 6. Двухфакторная аутентификация
Если камера или облачная платформа поддерживает 2FA — обязательно включите. Даже при компрометации пароля злоумышленник не сможет войти без второго фактора (код из SMS, приложения-аутентификатора или push-уведомления).
Шаг 7. Регулярное обновление прошивки
Более 99% IoT-эксплойтов направлены на уже известные и исправленные уязвимости. Игнорирование обновлений — одна из самых частых ошибок.
Как сделать:
- Проверяйте наличие обновлений не реже одного раза в месяц.
- Включите автоматические уведомления о новых прошивках в приложении камеры.
- Для корпоративных систем настройте централизованное управление обновлениями.
- Подписывайтесь на рассылки безопасности производителя.
Особое внимание: уязвимости CVE-2021-33044 и CVE-2021-33045 в камерах Dahua имеют CVSS 9.8 (критический уровень) и включены в каталог CISA Known Exploited Vulnerabilities. Если у вас камеры Dahua — убедитесь, что установлен патч согласно рекомендации SA-2021-0130 или более новая прошивка.
Шаг 8. Мониторинг и логирование
Ведите журнал событий — это поможет вовремя обнаружить аномальную активность.
Как сделать:
- Включите логирование всех входов в систему.
- Настройте уведомления о подозрительных действиях.
- Периодически анализируйте логи — ищите необычные IP-адреса, множественные неудачные попытки входа.
- Используйте SIEM-системы для корпоративных установок.
Особенности защиты для разных сценариев
Для дома
- Акцент на смену паролей и отключение UPnP.
- Используйте гостевую Wi-Fi-сеть для камер, изолированную от основной сети.
- Регулярно проверяйте список подключённых устройств в приложении камеры.
- Рассмотрите локальное хранение на MicroSD или NVR вместо облака.
- Для удалённого доступа используйте VPN на роутере.
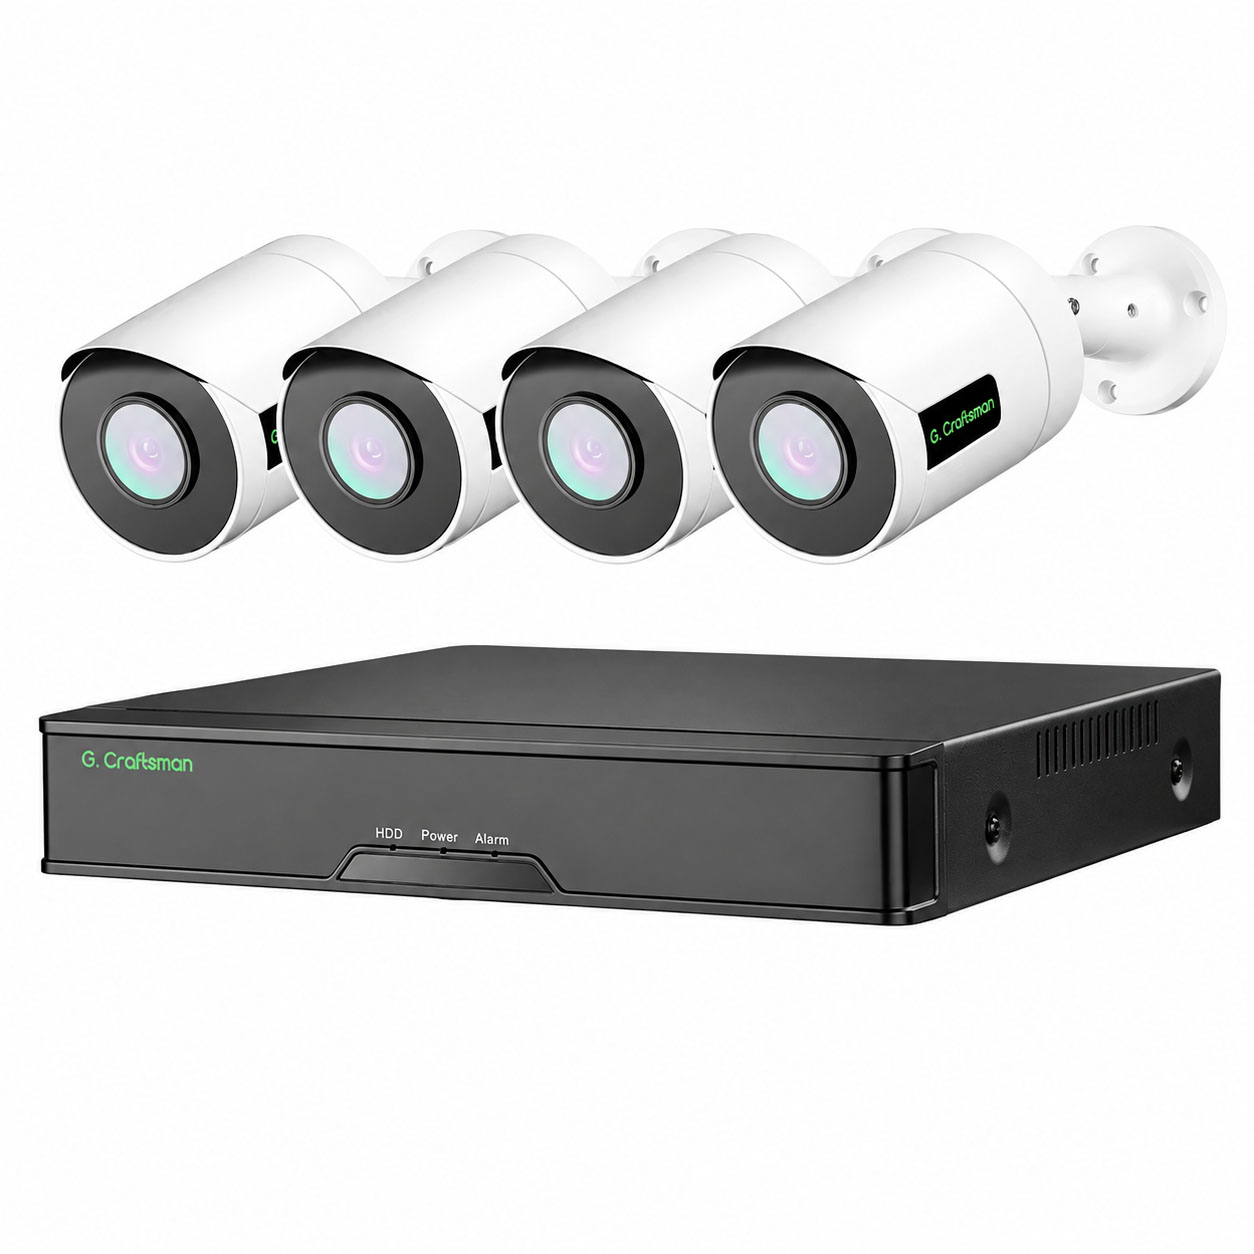
Для домашней системы с локальным архивом подойдёт комплект G.Craftsman G8‑K4 с четырьмя 4K‑камерами.
Для офиса
- Обязательная изоляция VLAN — камеры в отдельном сегменте, недоступном для сотрудников.
- Централизованное управление обновлениями и паролями.
- Регулярный аудит безопасности системы — минимум раз в квартал.
- Использование корпоративного VPN для удалённого доступа.
- Включение логирования всех событий с уведомлениями.
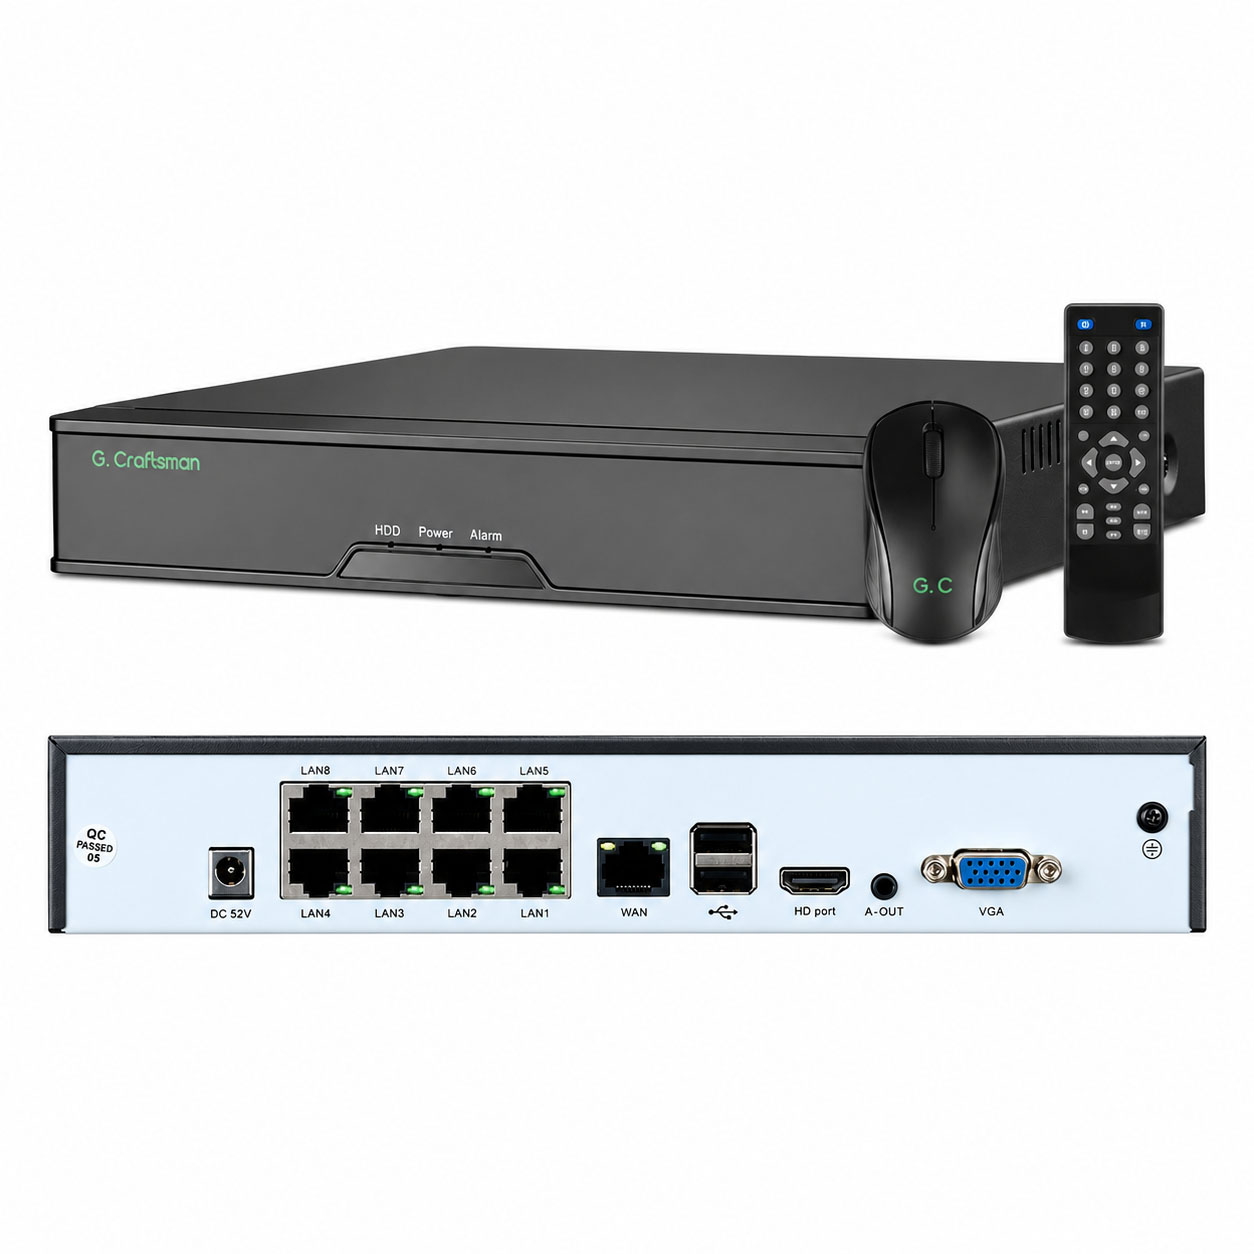
Для локальной записи в офисе можно использовать видеорегистратор G.Craftsman GX‑N8016H1‑P8 со встроенными PoE‑портами.
Для предприятия
- Многоуровневая архитектура: VLAN + брандмауэр + IDS/IPS.
- Обязательная двухфакторная аутентификация для всех пользователей.
- Выделенный Security Operations Center (SOC) или внешний провайдер кибербезопасности.
- Регулярные пентесты системы видеонаблюдения.
- Строгая политика управления учётными записями — минимум прав, регулярная смена паролей.
- Использование шифрования видеопотока (TLS/SSL).
- Физическая безопасность — ограниченный доступ к сетевым коммутаторам и NVR.
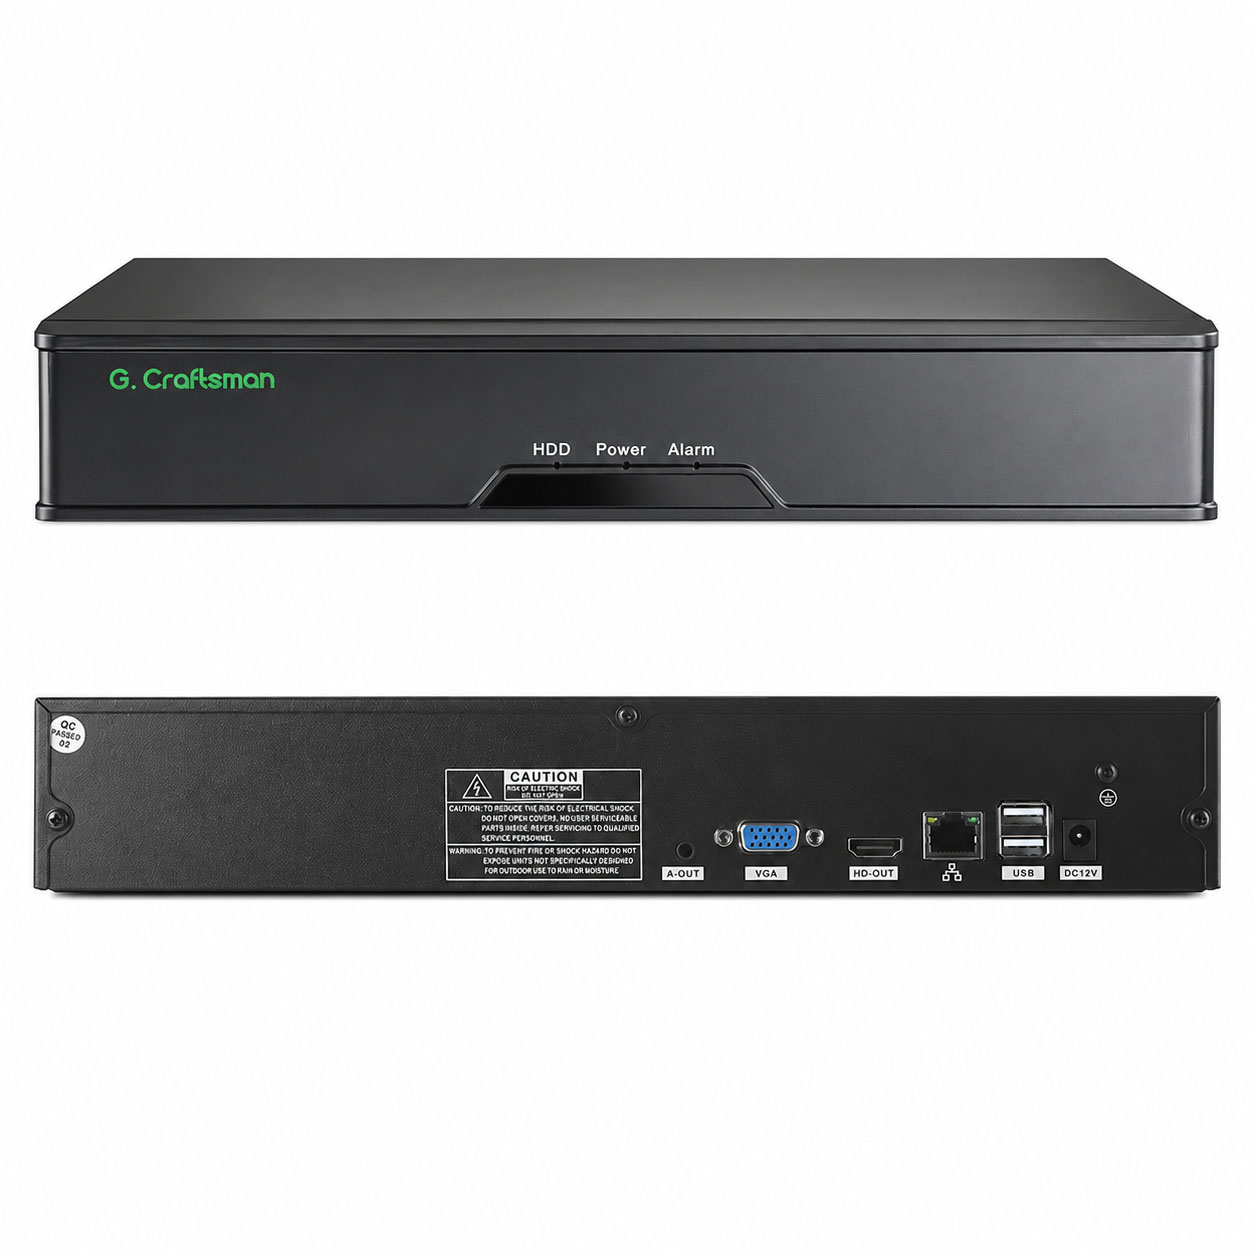
Для крупной локальной системы подходит 36‑канальный видеорегистратор G.Craftsman GR‑N8036H2 с поддержкой ONVIF и H.265.
Частые ошибки при настройке безопасности
- Оставленный заводской пароль — самая распространённая ошибка. В 2025 году более 99% IoT-эксплойтов были направлены на уже известные уязвимости, но заводской пароль — это даже не эксплуатация, а просто открытая дверь.
- Открытые порты без необходимости — каждый открытый порт — потенциальная точка входа. Не открывайте порты, если они не нужны.
- Общая сеть с другими устройствами — если камера в одной сети с компьютерами, взлом камеры открывает доступ ко всей сети.
- Использование непроверенных облачных сервисов — некоторые облачные платформы имеют слабую защиту и могут передавать данные третьим лицам.
- Отсутствие мониторинга — без логов и уведомлений вы можете не узнать о взломе неделями или месяцами. В среднем взломы остаются незамеченными 181 день.
Что делать, если камеру взломали: план восстановления
План восстановления после взлома:
- Немедленно отключите камеру от сети — выдерните сетевой кабель или отключите Wi-Fi.
- Смените все пароли — пароль камеры, роутера, облачного аккаунта, приложения.
- Проверьте наличие посторонних учётных записей — в CameraSwarm это был аккаунт
p2pwn / p2password. - Удалите подозрительные аккаунты — но имейте в виду, что удаление бэкдора не аннулирует уже сгенерированные коды восстановления.
- Обновите прошивку до последней версии.
- Выполните сброс к заводским настройкам — но помните, что на некоторых прошивках бэкдор-аккаунт может сохраниться.
- Настройте безопасность заново — по шагам из этого руководства.
- Проверьте другие устройства в сети — возможно, злоумышленник использовал камеру как точку входа в вашу сеть.
- Если камера использовалась в чувствительной зоне — оцените риски утечки данных и примите меры.
- Сообщите о взломе — в CERT вашей страны или в службу поддержки производителя.
Часто задаваемые вопросы
Дата публикации: 28 августа 2026